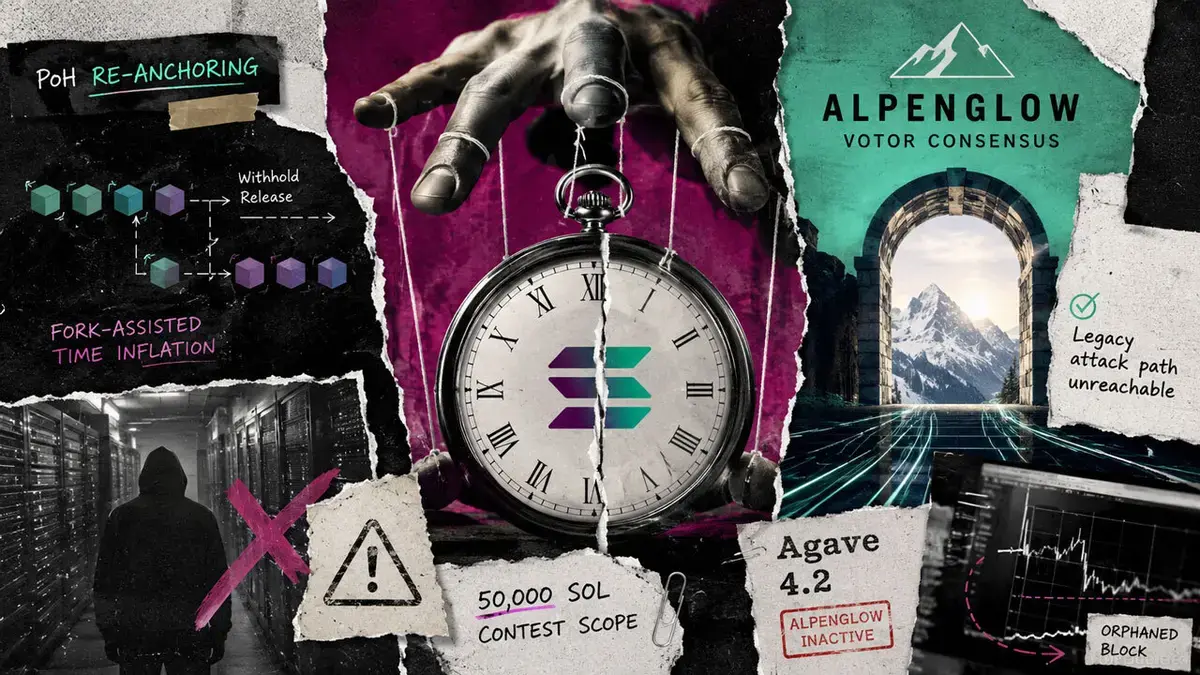
Ce riscuri ascunde lipsa stimulentelor pentru securitatea Solana?
Omisiunea ridică îngrijorări cu privire la măsurile de securitate din cadrul ecosistemului Solana, în special având în vedere scrutinarea tot mai mare a securității. Concursul Alpenglow a fost conceput pentru a elimina descoperirea de vulnerabilități în cadrul arhitecturii Solana.
Știri de ultimă oră
 Ripple atacă SWIFT cu o strategie globală de plăți
 ETF-urile de Bitcoin atrag 134 milioane de dolari, intrările ajung la 3 miliarde în șapte zile
 Scrisori din spatele gratiilor: Cum a continuat un dezvoltator să lupte pentru intimitate
 MAXYZ cere 6 milioane de BAL pentru protocolul viitor
Cercetătorii au remarcat că regulile concursului Alpenglow nu au abordat această vulnerabilitate specifică. Ce înseamnă acest lucru pentru securitatea Solana?
Vulnerabilitatea Solana este periculoasă!
La 12 august, cercetătorii au dezvăluit o vulnerabilitate semnificativă în Proof-of-History (PoH) Solana la Conferința de Securitate USENIX.
Acest atac cu ceas a fost împărtășit în privat cu dezvoltatorii Solana în decembrie 2022. La doar o săptămână mai târziu, concursul de 50.000 SOL Alpenglow al Anza a fost încheiat, dar atacul a fost exclus din criteriile sale. Atacul cu ceasul permite unui lider programat să manipuleze protocolul fără detectare.
Cu toate acestea, lipsa de stimulente pentru a acoperifica în mod eficient atacurile de catastrofe, ar putea implica o mai mare necesitate de a proteja protocolul de securitate în cadrul rețelelor de rețea. Experții susțin că fără revizuiri cuprinzătoare și concurențe care cuprind toate vulnerabilitățile cunoscute, riscul de exploatare rămâne ridicat. Incidentul ridică întrebări cu privire la cadrul de securitate global folosit de Solana. Poate rețeaua să Pe măsură ce comunitatea blockchain continuă să crească, importanța măsurilor de securitate proactive nu poate fi exagerată.
Vulnerabilitățile Solana sunt exploatate!
Dacă sunt exploatate, atacul cu cronometru poate duce la perturbări, potențial să submineze încrederea în rețea severă. Dezvoltatorii trebuie să pună prioritate abordarea vulnerabilităților cum ar fi atacul cu cronometru pentru a menține încrederea utilizatorului și integritatea rețelei. Implicațiile acestei supraveghere ar putea fi semnificative pentru reputația Solana.
În consecință, dezvoltatorii Solana ar putea avea nevoie să reevalueze strategiile lor de securitate pentru a se asigura că pot să poată detecta în mod eficient amenințările de securitate. Care sunt consecințele potențiale ale acestei supraveghere? În cazul exploatării, atacul cu ceasul ar putea perturba operațiunile Solana și să afecteze reputația rețelei, subliniind necesitatea îmbunătățirii măsurilor de securitate.
Alte știri:
 RLUSD atinge pragul de 2,49 miliarde de tokenuri: Ripple accelerează expansiunea…
 Actualizarea în lot a XRP Ledger-ului amânată la 9 octombrie…
 Duelbits confirmă jaf de 7 milioane de dolari; platforma rămâne offline…
 ARK Invest lansează tokenizarea fondului de venture capital de 1,3 miliarde de dolari…
Conținut scris de redacția noastră x-change.ro / Bogdan Stancu și asistat AI.